Google wprowadziło kilka nowych ustawień prywatności i bezpieczeństwa w systemie Android 12, w tym nowe przełączniki do włączania/wyłączania kamery i mikrofonu, wskaźniki pokazujące, kiedy kamera i mikrofon były używane, nowy pulpit nawigacyjny prywatności i nie tylko. Chociaż firma przedstawiła szczegółowe wyjaśnienia dotyczące tych funkcji, przedstawiła jedynie krótki przegląd nowego Private Compute Core Androida.
Na zeszłorocznej konferencji programistów I/O Google ujawniło, że Private Compute Core jest bezpieczną partycją do przetwarzania wrażliwych danych użytkownika na urządzeniu, podobnie jak w przypadku haseł i danych biometrycznych. Firma dodała, że będzie używana w kilku funkcjach opartych na sztucznej inteligencji, takich jak napisy na żywo, teraz odtwarzane i inteligentna odpowiedź, ale nie wyszczególniła, jak to wszystko działa. To skłoniło nas do spekulacji, że używa maszyny wirtualnej z Androidem, zwanej „mikroroidem”, aż do Googlera podzielił się pewnym spostrzeżeniem pod koniec zeszłego roku i ujawnił, że Private Compute Core nie był powiązany z uruchamianiem maszyn wirtualnych. Google w końcu przedstawiło oficjalne wyjaśnienie, ujawniając dokładnie, co robi i jak działa Private Compute Core Androida.
W nowym poście na blogu Google wyjaśnia, że Private Compute Core (PCC) „to bezpieczne, izolowane środowisko przetwarzania danych w systemie operacyjnym Android, które daje kontrolę nad danymi w środku, na przykład decydując, czy, jak i kiedy są one udostępniane innym. W ten sposób PCC może włączyć takie funkcje, jak Live Translate bez ciągłe udostępnianie danych z czujników dostawcom usług, w tym Google. PCC jest częścią Protected Computing, zestawu technologii, które zmieniają sposób, kiedy i gdzie dane są przetwarzane, aby technicznie zapewnić ich prywatność i bezpieczeństwo”.
Jak działa prywatny rdzeń obliczeniowy Androida
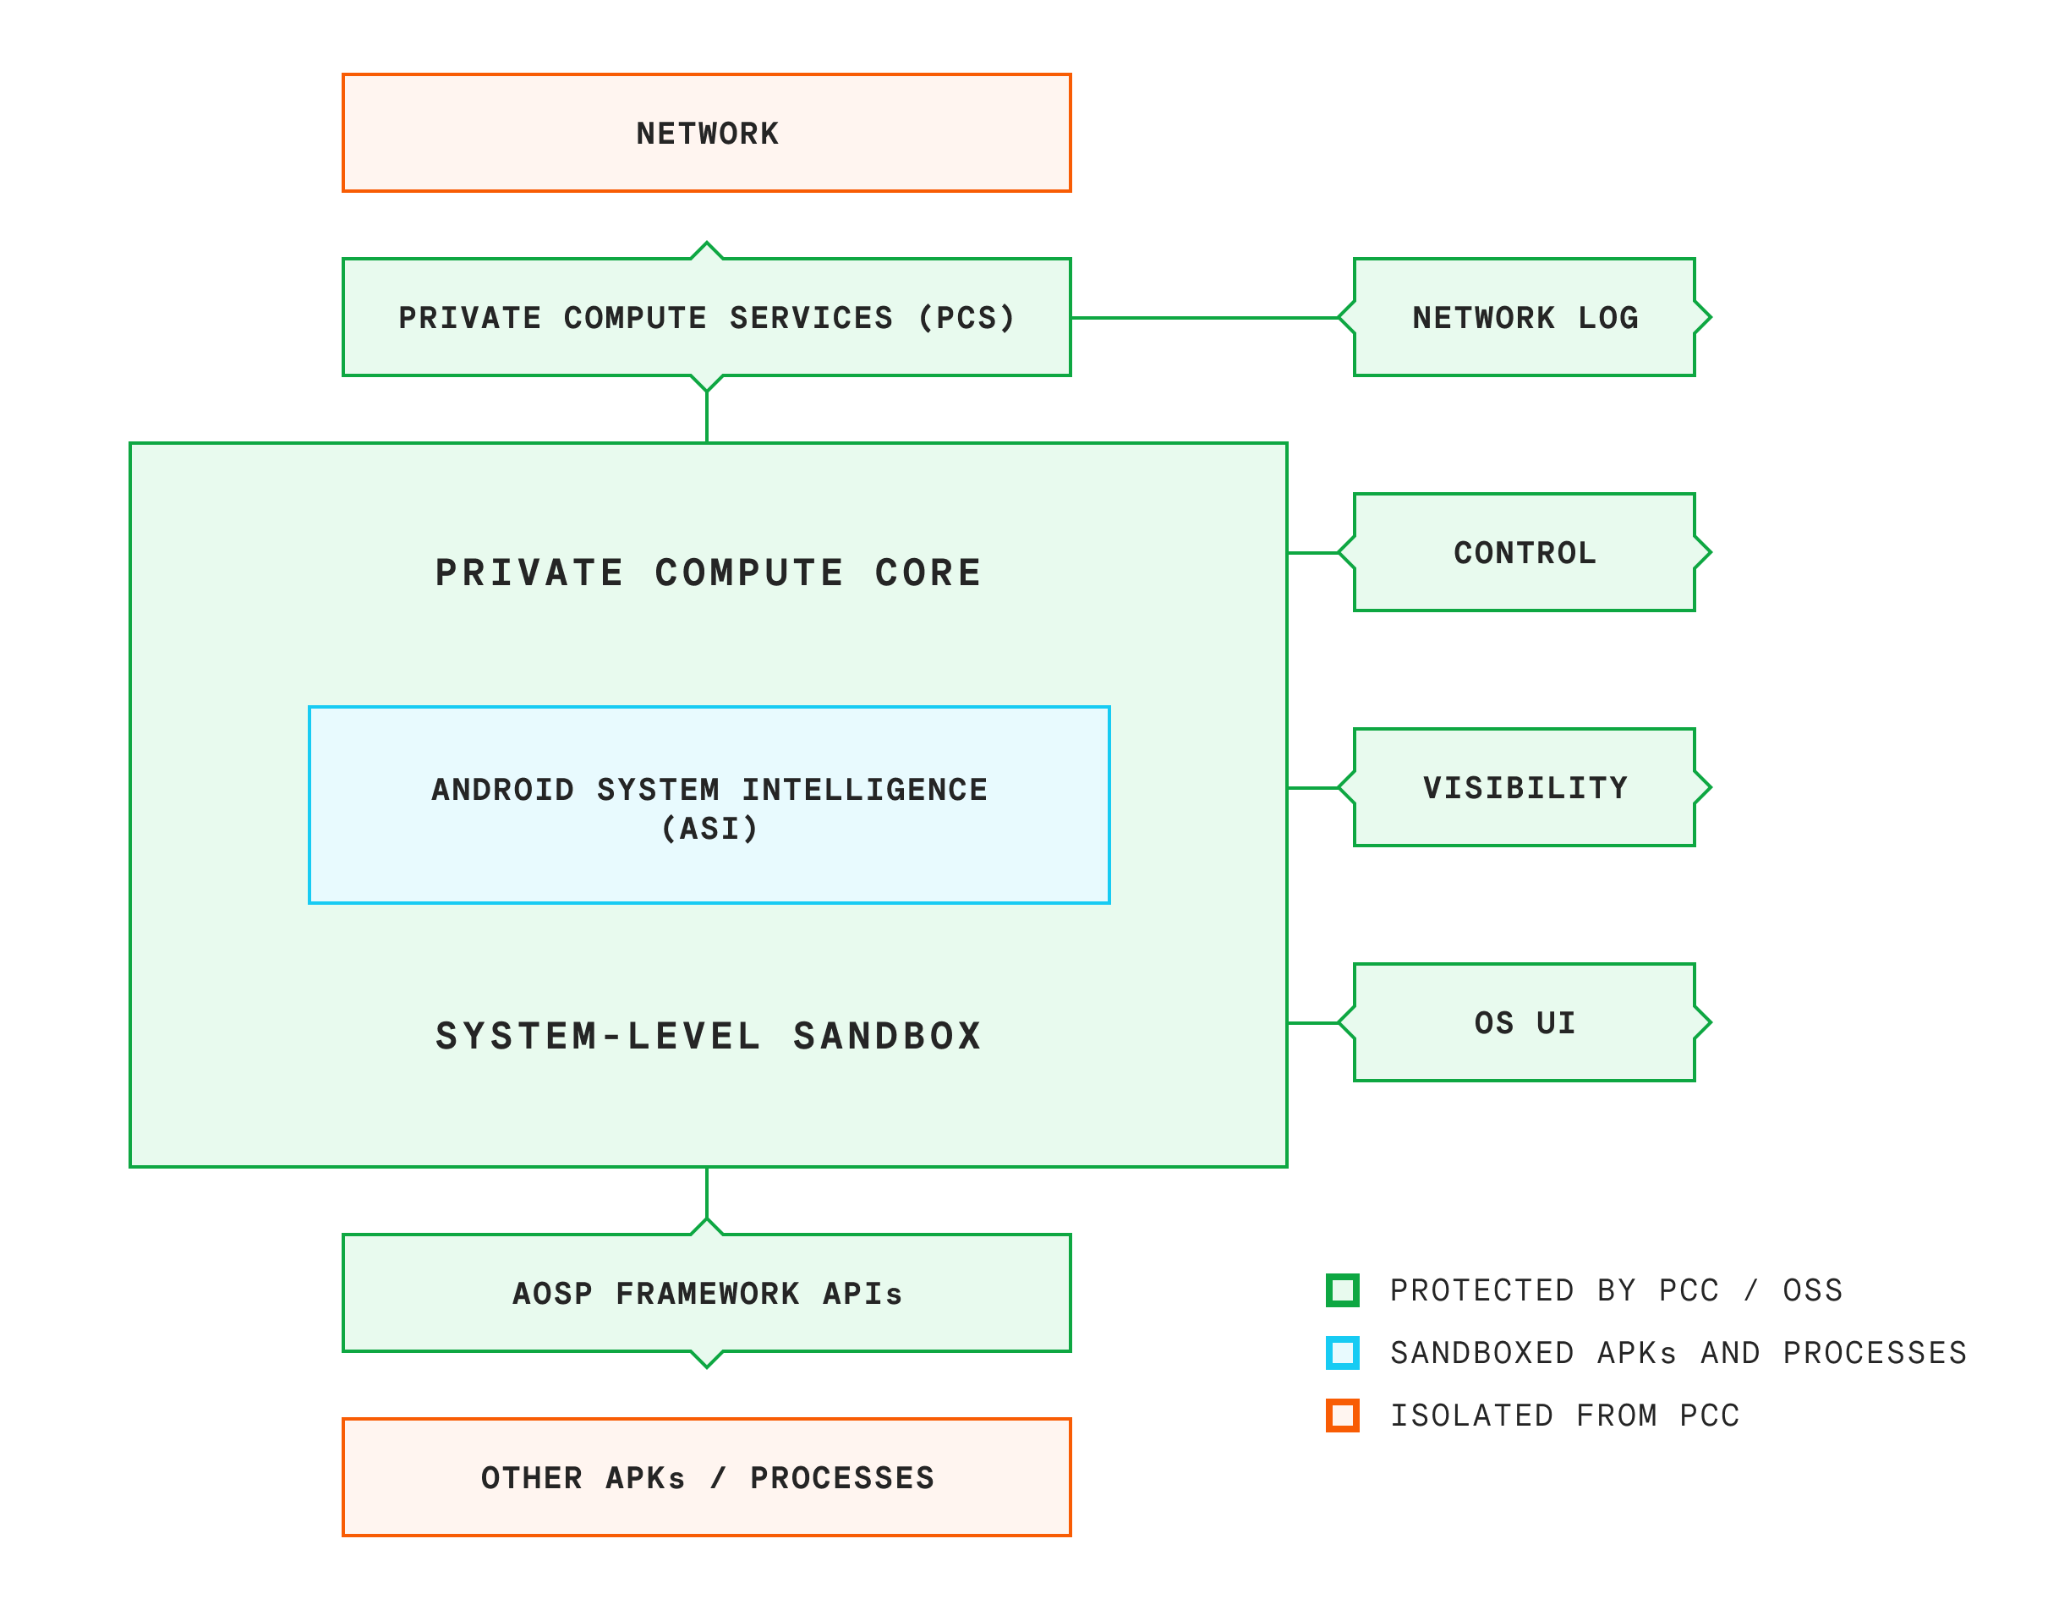
Private Compute Core Androida zasadniczo chroni poufne dane dotyczące funkcji, takich jak Live Translate, Now Playing i Smart Reply, w poufności dla innych podsystemów. W tym celu Google stosuje techniki, takie jak powiązania komunikacji międzyprocesowej (IPC) i izolowane procesy. Techniki te są zawarte w projekcie Android Open Source Project i mogą być kontrolowane przez publicznie dostępne powierzchnie, takie jak interfejsy API platformy Android.
Ponieważ Google stale aktualizuje swoje funkcje sztucznej inteligencji, musi również aktualizować modele uczenia maszynowego działające w ramach PCC. Aby to zrobić bez narażania poufnych danych, Google wykorzystuje federacyjne uczenie się i analizę oraz monitoruje połączenia sieciowe w celu poprawy wydajności modeli korzystających z usług Private Compute Services. Private Compute Services zapewnia chroniący prywatność pomost między Private Compute Core a chmurą, umożliwiając Google dostarczanie zaktualizowanych modeli sztucznej inteligencji i innych aktualizacji funkcji uczenia maszynowego w trybie piaskownicy przez bezpieczną ścieżkę. Komunikacja między funkcjami piaskownicy a prywatnymi usługami obliczeniowymi odbywa się za pośrednictwem interfejsów API typu open source, które usuwają informacje identyfikujące z danych.
Aby uzyskać większą przejrzystość, Google ma opublikował białą księgę techniczną szczegółowo opisując stosowane zabezpieczenia danych w celu zachowania poufności danych PCC, ich procesy i mechanizmy oraz diagramy struktur prywatności dla funkcji ciągłego wykrywania. Dodatkowo firma od niedawna Prywatne usługi komputerowe typu open sourceumożliwiając społeczności Androida niezależną kontrolę kodu sterującego zarządzaniem danymi i zasadami ruchu wychodzącego.