TL;DR
Google affirme que les cybercriminels utilisent désormais l’IA pour bien plus que les e-mails de phishing, notamment pour découvrir des vulnérabilités logicielles, créer des logiciels malveillants et automatiser les cyberattaques.
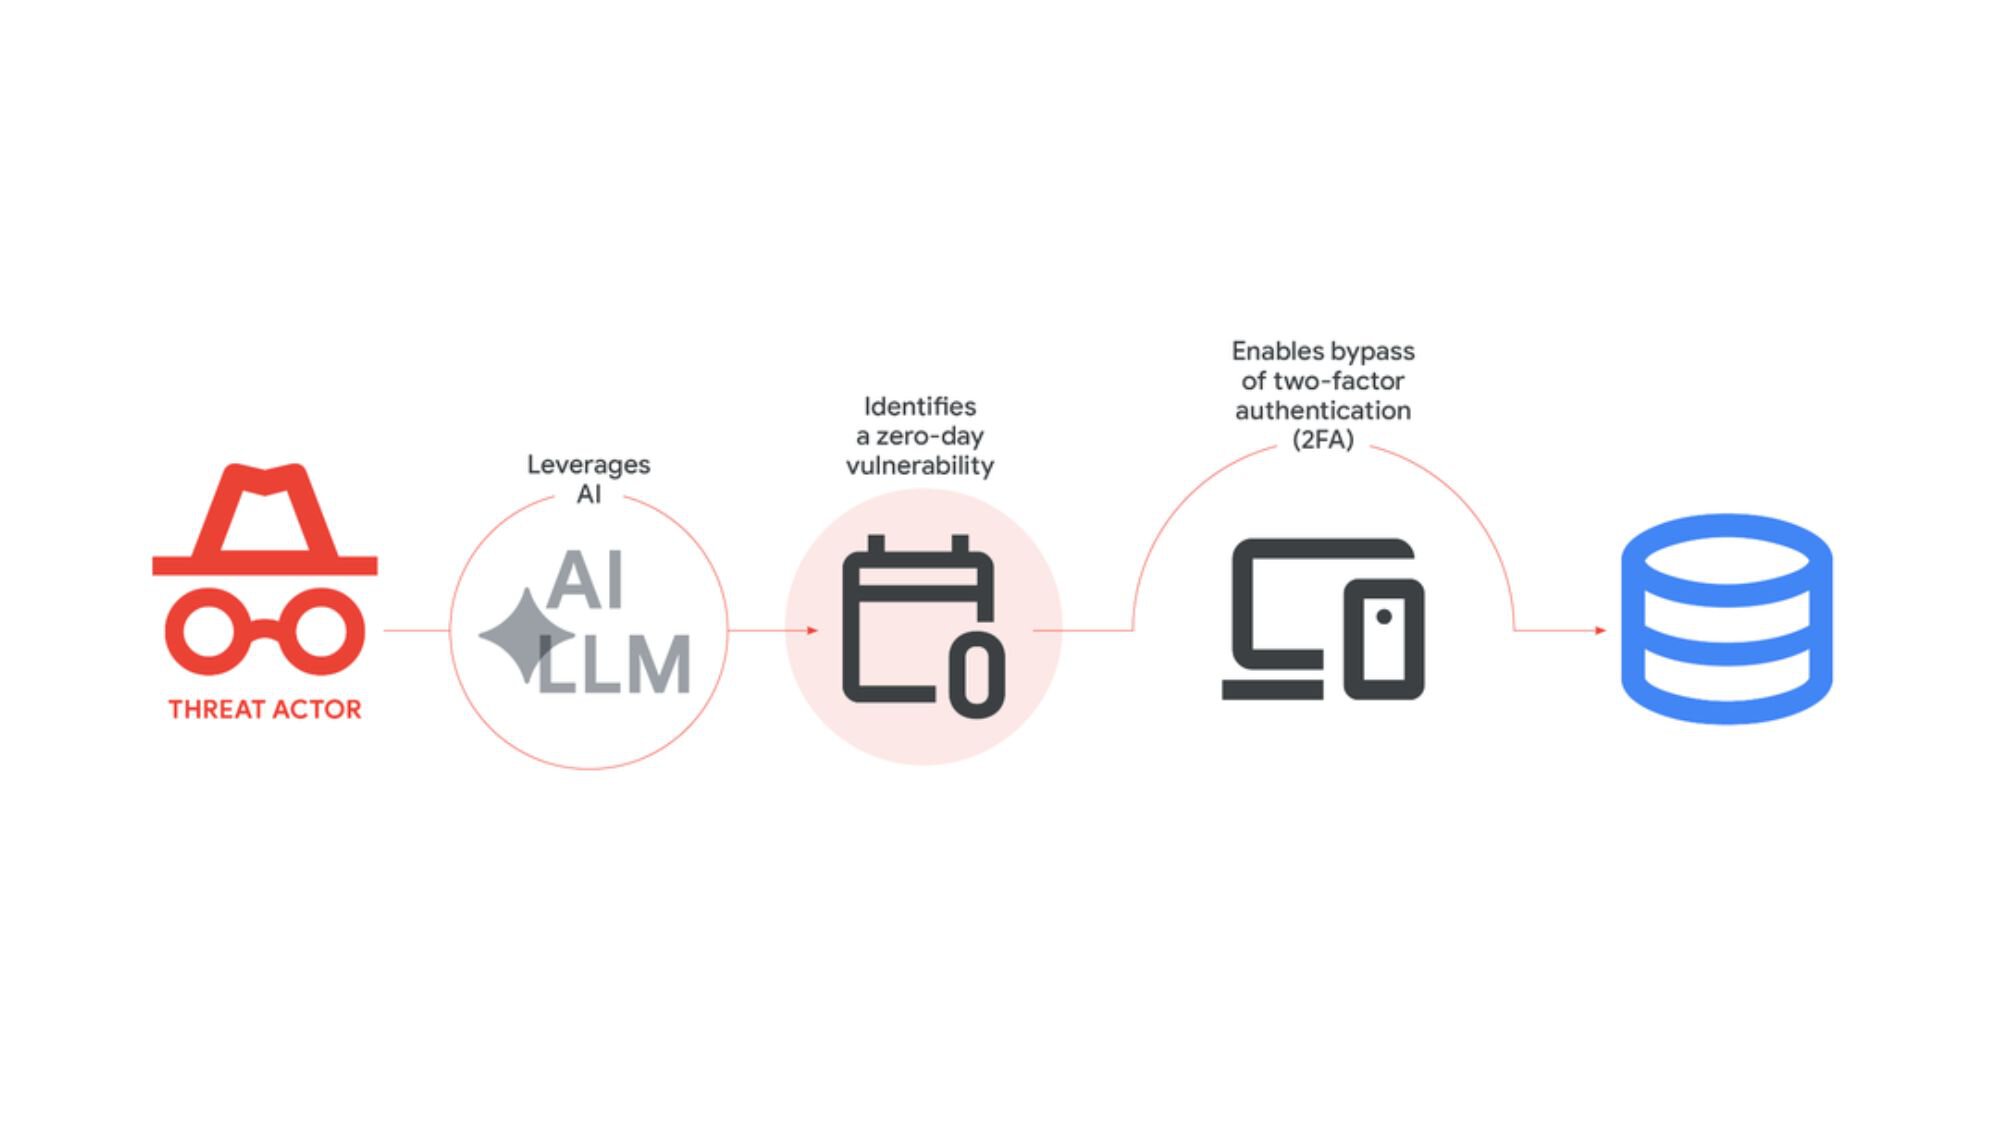
L’une des plus grandes préoccupations est la possibilité du premier cas d’exploit zero-day développé par l’IA, dans lequel l’IA aurait pu aider à trouver ou à créer une attaque exploitant une faille logicielle cachée avant que les développeurs puissent la corriger.
Les logiciels malveillants basés sur l’IA comme PROMPTSPY peuvent s’adapter aux systèmes infectés avec un contrôle humain minimal.
L’intelligence artificielle a passé ces dernières années à rendre la vie quotidienne plus facile. Il rédige des e-mails, résume les réunions, édite des photos, aide aux devoirs et sait toujours quelle recette vous pouvez préparer avec les restes d’oignons et une tomate dans le réfrigérateur. Mais alors que la plupart d’entre nous utilisent l’IA pour gagner du temps, les cybercriminels l’utilisent de plus en plus pour rendre le piratage plus rapide, plus intelligent et bien plus évolutif.
C’est ce qui ressort le plus des nouvelles découvertes partagées par Groupe de renseignement sur les menaces de Google (GTIG). L’entreprise affirme que l’IA n’est plus seulement un outil secondaire pour les attaquants ; cela devient en fait une partie du système central qui alimente la cybercriminalité moderne. Et cela change un peu la conversation autour de l’IA.
Je ne veux pas manquer le meilleur de Autorité Android?


Jusqu’à récemment, de nombreux pirates informatiques expérimentaient principalement l’IA pour des tâches telles que la rédaction d’e-mails de phishing ou la génération de faux messages. Aujourd’hui, les attaquants utiliseraient l’IA pour découvrir les faiblesses des logiciels, créer des logiciels malveillants, contourner les protections de sécurité et même automatiser certaines parties des cyberattaques avec très peu d’effort humain.
L’IA passe du statut d’assistant à celui de participant actif dans la cybercriminalité

L’un des exemples les plus inquiétants concerne ce qui pourrait être le premier exploit zero-day connu développé par l’IA. Une vulnérabilité « jour zéro » est essentiellement une faille logicielle cachée que les développeurs ne connaissent pas encore, ce qui signifie qu’aucun correctif n’est disponible lorsque les attaquants la découvrent.
Selon les résultats, l’IA aurait pu aider à identifier ou à créer une attaque autour de l’une de ces failles inconnues avant qu’elle puisse être corrigée. Il s’agit d’un changement assez important, car la découverte de ces vulnérabilités nécessite traditionnellement des chercheurs hautement qualifiés et beaucoup de temps. L’IA pourrait considérablement accélérer ce processus.
Le rapport souligne également l’intérêt croissant des groupes de piratage liés à l’État, liés à la Chine et à la Corée du Nord, pour l’utilisation de l’IA pour la recherche sur les exploits et la découverte de vulnérabilités. Cela signifie que les gouvernements et les cybergroupes organisés explorent de plus en plus comment l’IA peut les aider à pénétrer les systèmes plus rapidement et plus efficacement.
Les logiciels malveillants autonomes, en revanche, semblent vraiment déstabilisants. Normalement, les pirates contrôlent manuellement les différentes étapes d’une attaque après avoir infecté un système. Mais les logiciels malveillants comme PROMPTSPY pourraient prendre certaines de ces décisions par eux-mêmes. Il peut analyser l’appareil infecté, s’adapter à différentes situations, générer des commandes de manière dynamique et réagir sans attendre des instructions humaines constantes. Cela signifie que les attaquants pourraient éventuellement lancer des logiciels malveillants qui se comportent davantage comme un agent d’IA indépendant que comme un programme malveillant.
L’utilisation abusive de l’IA ne se limite pas non plus au piratage des systèmes. Il est de plus en plus utilisé pour les campagnes de désinformation en ligne. Les deepfakes, les fausses vidéos, les publications générées par l’IA et les médias synthétiques aident les mauvais acteurs à créer ce qui est décrit comme un « consensus numérique fabriqué », faisant essentiellement apparaître les fausses informations beaucoup plus crédibles et largement soutenues qu’elles ne le sont en réalité. Un exemple mentionné est l’opération Overload, une campagne d’influence pro-russe.
Bien entendu, l’IA aide également les défenseurs à riposter. Google a mis en avant des outils tels que Grand sommeil et CodeMenderconçu pour identifier et corriger les vulnérabilités avant que les attaquants ne puissent les exploiter. La société affirme également qu’elle supprime activement les comptes Gemini malveillants impliqués dans des campagnes d’abus.
Pourtant, il est difficile d’ignorer le plus important à retenir. L’IA n’aide plus seulement les cybercriminels à travailler plus rapidement ou à automatiser des tâches répétitives. Cela fait de plus en plus partie de l’infrastructure qui alimente les cyberattaques modernes, et ce changement se produit beaucoup plus rapidement que ce à quoi la plupart des gens s’attendaient probablement.
Merci de faire partie de notre communauté. Lisez notre politique de commentaires avant de publier.