La contrebande de mots clés, qui consiste à masquer les mots clés du spam pour contourner les filtres de détection, est une pratique courante depuis un certain temps. Microsoft prévient que cette tactique traditionnelle a été améliorée par une nouvelle méthode de contrebande ASCII, qui était à l’origine utilisée pour les attaques par injection d’invite d’IA. Désormais, la contrebande ASCII est également utilisée pour effectuer de la contrebande de mots clés en insérant une balise ASCII vide dans des mots connus des systèmes de détection de signal.
Cette campagne de contrebande ASCII semble avoir commencé vers le 2 février, lorsqu’entre 5 000 et 20 000 courriers indésirables utilisant cette technique ont été détectés par Microsoft. Le volume a rapidement grimpé jusqu’à 1,32 million le 8 février, a atteint un sommet de 2,37 millions le 11 février et s’est maintenu à des niveaux élevés jusqu’au 14 février. Là, il s’arrête brièvement jusqu’à 14 000 avant de remonter à 1,5 million. Suite à cette activité, une vague continue de pics intermittents en semaine s’est poursuivie de mars à la mi-juin.
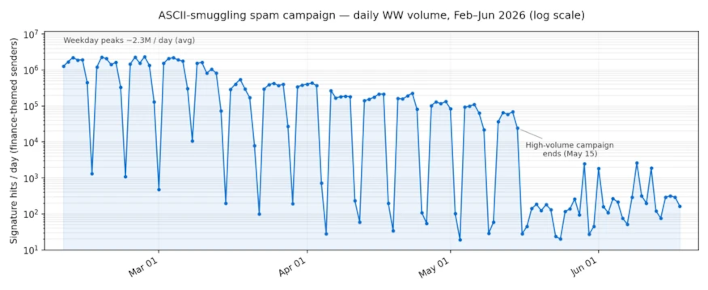
Selon la documentation de Microsoft, ce modèle marque le comportement d’un attaquant coordonné achetant de la puissance d’attaque informatique. C’est pourquoi les attaques se multiplient, du moins selon l’estimation de Microsoft. Mais si un nombre suffisant de ces e-mails contournent les filtres tout en contenant des logiciels malveillants ou des liens de phishing suffisamment dangereux, ils constituent une menace importante.
Heureusement, la contrebande ASCII n’est qu’une variante plus récente de la tactique classique de contrebande de mots clés. Cela signifie que les logiciels de sécurité existants peuvent être mis à jour pour les filtrer relativement rapidement. L’ajout de balises de remplissage ASCII courantes à vos filtres serait un bon point de départ.
Comme les deux Microsoft et nous vous préviendrons, il est toujours important d’être vigilant et de maintenir une protection à jour contre le spam et les e-mails de phishing. Informer vos employés, collègues, clients ou membres de votre famille des risques liés à la cybersécurité peut les empêcher de prendre de mauvaises décisions lorsqu’ils voient un e-mail d’apparence officielle qui est en réalité une arnaque.