Mishaal Rahman / Autorité Android
TL;DR
- L'API Google Play Integrity a été mise à jour avec une nouvelle fonctionnalité appelée risque d'accès aux applications.
- Le risque d'accès aux applications détecte si d'autres applications en cours d'exécution sur l'appareil sont susceptibles de capturer l'écran ou de le contrôler.
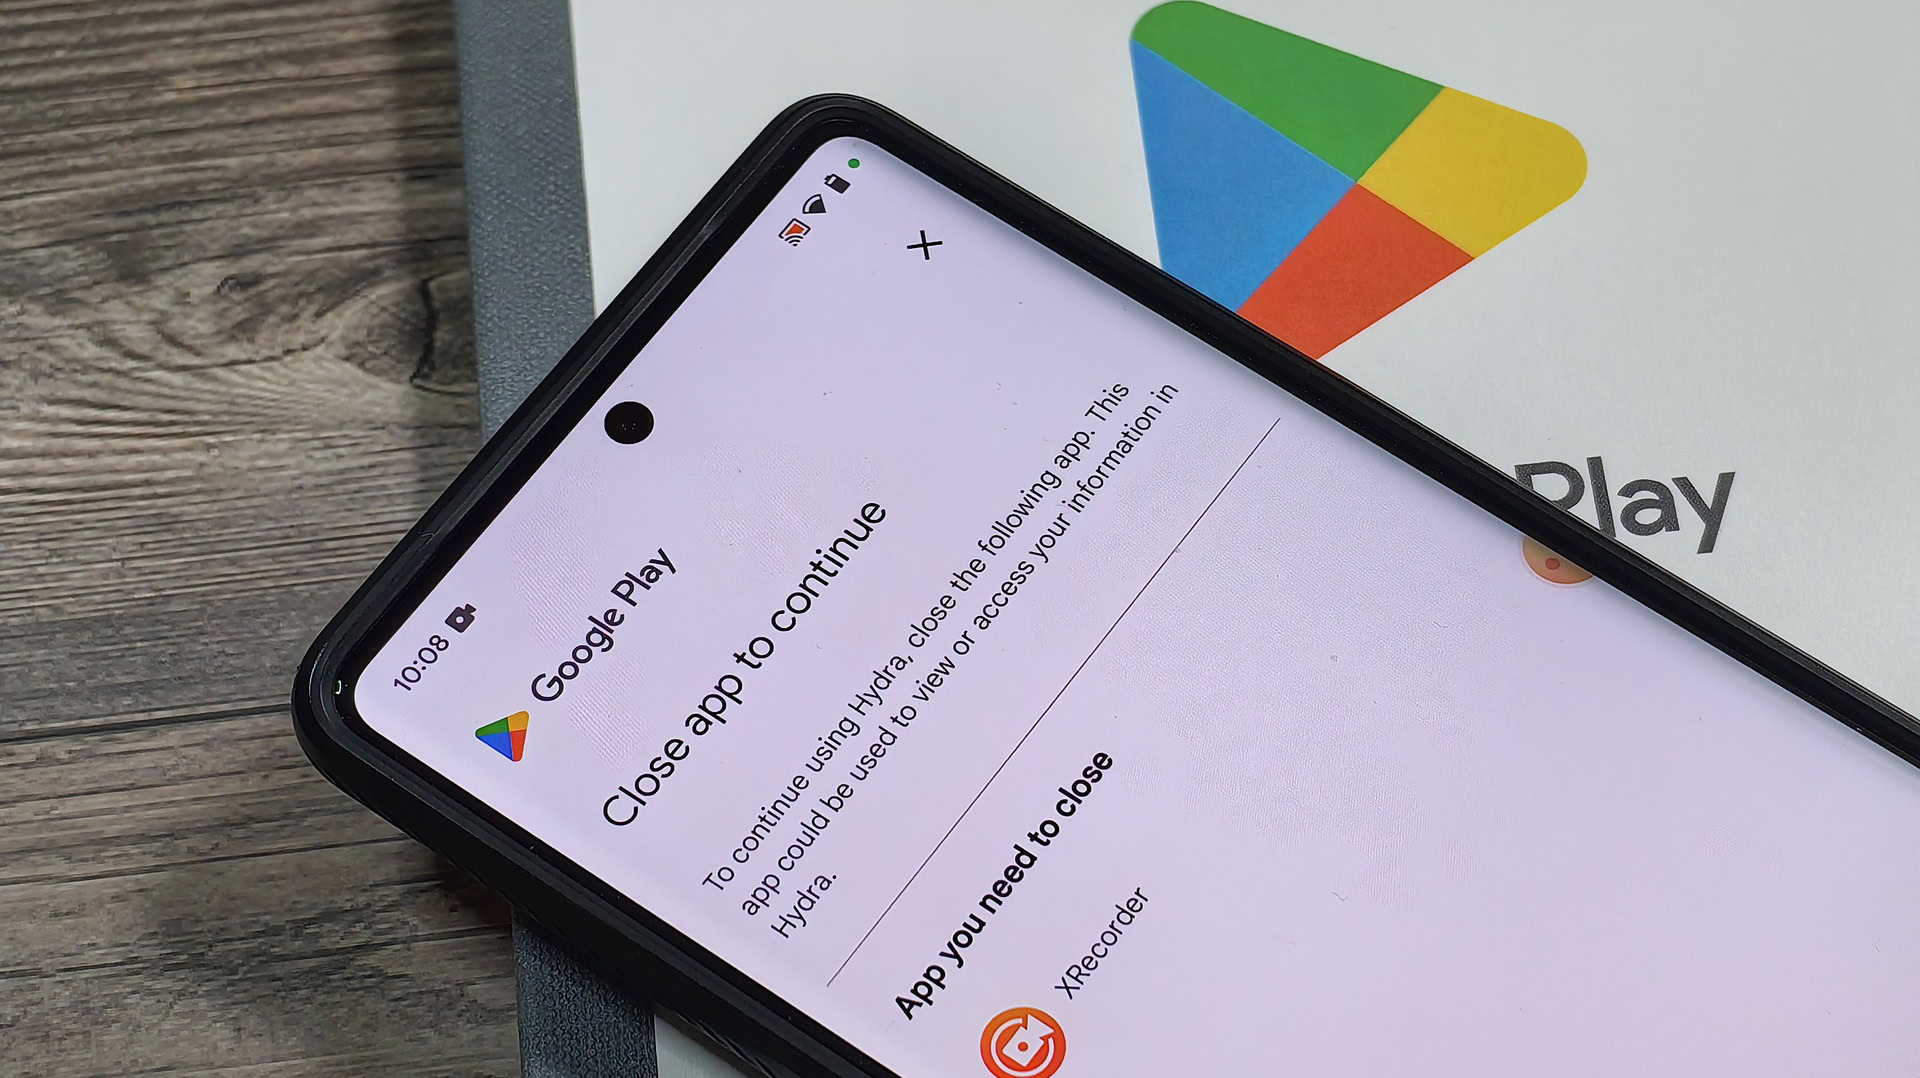
- Les développeurs peuvent ensuite inviter les utilisateurs à fermer ces applications potentiellement risquées avant de pouvoir continuer à utiliser leurs applications.
Chaque développeur d'applications est responsable de la protection de ses propres utilisateurs, mais il n'a que peu de contrôle sur les autres logiciels qu'un utilisateur installe sur son appareil, et ce pour une bonne raison. Les utilisateurs devraient être autorisés à installer les applications qu'ils souhaitent sur leurs appareils personnels (y compris via le sideloading), mais certaines de ces applications peuvent être malveillantes et faire des choses comme enregistrer discrètement l'écran. C'est pourquoi Google propose aux développeurs un nouvel outil qui oblige les utilisateurs à fermer les applications potentiellement dangereuses avant que celles-ci ne puissent voler des données.
Le nouvel outil, appelé App Access Risk, est fourni dans le cadre de l'API Google Play Integrity. Il s'agit du système qui aide les développeurs à « vérifier que les interactions et les requêtes du serveur proviennent de [their] L'API analyse l'application qui appelle l'API ainsi que le système d'exploitation lui-même pour rechercher des signes de falsification. Les applications qui appellent l'API reçoivent un verdict d'intégrité qui leur indique si le binaire de l'application et l'environnement logiciel dans lequel il s'exécute sont « authentiques », c'est-à-dire s'ils correspondent à des versions connues de Google.
Grâce à la nouvelle fonctionnalité de risque d'accès aux applications, les développeurs peuvent déterminer si d'autres applications en cours d'exécution sur l'appareil peuvent être potentiellement dangereuses. Il s'agit notamment d'applications capables de capturer l'écran et d'applications capables de contrôler l'appareil. Les logiciels malveillants abusent fréquemment des API d'Android pour l'enregistrement d'écran et le contrôle d'accessibilité. C'est pourquoi les développeurs doivent être à l'affût de toutes les applications actives qui disposent de ces autorisations.
Le fonctionnement du risque d'accès aux applications est assez simple. Lorsque les développeurs appellent l'API Play Integrity, ils reçoivent un verdict d'intégrité qui leur indique s'il existe des problèmes potentiels. Si le environmentDetails.appAccessRiskVerdict.appsDetected le champ dans le verdict d'intégrité renvoie «UNKNOWN_CAPTURING » « UNKNOWN_CONTROLLING » « KNOWN_CAPTURING, » ou « KNOWN_CONTROLLING”, Google Play Protect a détecté des applications en cours d'exécution qui pourraient capturer l'écran ou contrôler l'appareil.
Les développeurs peuvent ensuite afficher l'une des deux boîtes de dialogue de correction pour inviter l'utilisateur à fermer ces applications. CLOSE_UNKNOWN_ACCESS_RISK La boîte de dialogue doit s'afficher si le développeur souhaite que l'utilisateur ferme les applications inconnues de Google, c'est-à-dire celles qui n'ont pas été installées à partir du Play Store. CLOSE_ALL_ACCESS_RISK une boîte de dialogue doit être affichée si le développeur souhaite que l'utilisateur ferme toutes les applications capables de capturer l'écran ou de contrôler l'appareil, même si ces applications ont été installées à partir de Google Play.

Mishaal Rahman / Autorité Android
Les seules exceptions sont les applications d'accessibilité authentiques connues de Google, c'est-à-dire les applications sur Google Play qui déclarent officiellement qu'elles sont des outils d'accessibilité, ce qui n'est autorisé que pour les applications qui font l'objet d'un processus d'approbation approfondi. Les applications d'accessibilité authentiques sont exclues du «KNOWN_CONTROLLING » réponse, afin que les utilisateurs qui comptent sur eux ne soient pas obligés de les désactiver simplement pour utiliser d'autres applications.
Pour des raisons de confidentialité, les développeurs qui utilisent la fonctionnalité d'évaluation des risques d'accès aux applications ne reçoivent aucun identifiant d'utilisateur ou d'appareil, ni aucune information sur les applications qui ont déclenché le verdict positif. En d'autres termes, on leur dit seulement que certaines applications en cours d'exécution peuvent être risquées, mais on ne leur dit pas de quelles applications il s'agit.
Google a annoncé la fonctionnalité de risque d'accès aux applications à l'E/S plus tôt cette année. Il est disponible en version bêta publique depuis lors, avec des entreprises comme NEWBANK, Revolut, Mercado Libre et PhonePe qui l'utilisent déjà. L'image que j'ai partagée ci-dessus provient d'un application open source créé par le développeur linuxct pour démontrer la nouvelle fonctionnalité. Les développeurs intéressés par la fonctionnalité de risque d'accès aux applications devraient consulter l'application de démonstration de linuxct et la documentation de Google pour en savoir plus sur la façon de l'implémenter.